
MCP server Foundry: zo koppel je je eigen server veilig aan een agent
Je agent staat en je MCP server werkt lokaal. Nu moeten ze samen veilig werken, voor veel gebruikers tegelijk.
In het vorige artikel over een Foundry agent bouwen zette je je eerste agent neer. Nu geef je hem gereedschap: je eigen MCP server in Foundry. Dat draait om drie keuzes, hosting, inloggen en netwerk, die je hier stap voor stap doorloopt.
Wat doet een MCP server voor je agent?
Een agent in Foundry kan zelf niets in jouw systemen. Daarvoor heeft hij gereedschap nodig, en dat is je MCP server. MCP, kort voor Model Context Protocol, is de standaard om acties aan te bieden, zoals “zoek een relatie op” of “haal openstaande facturen op”.
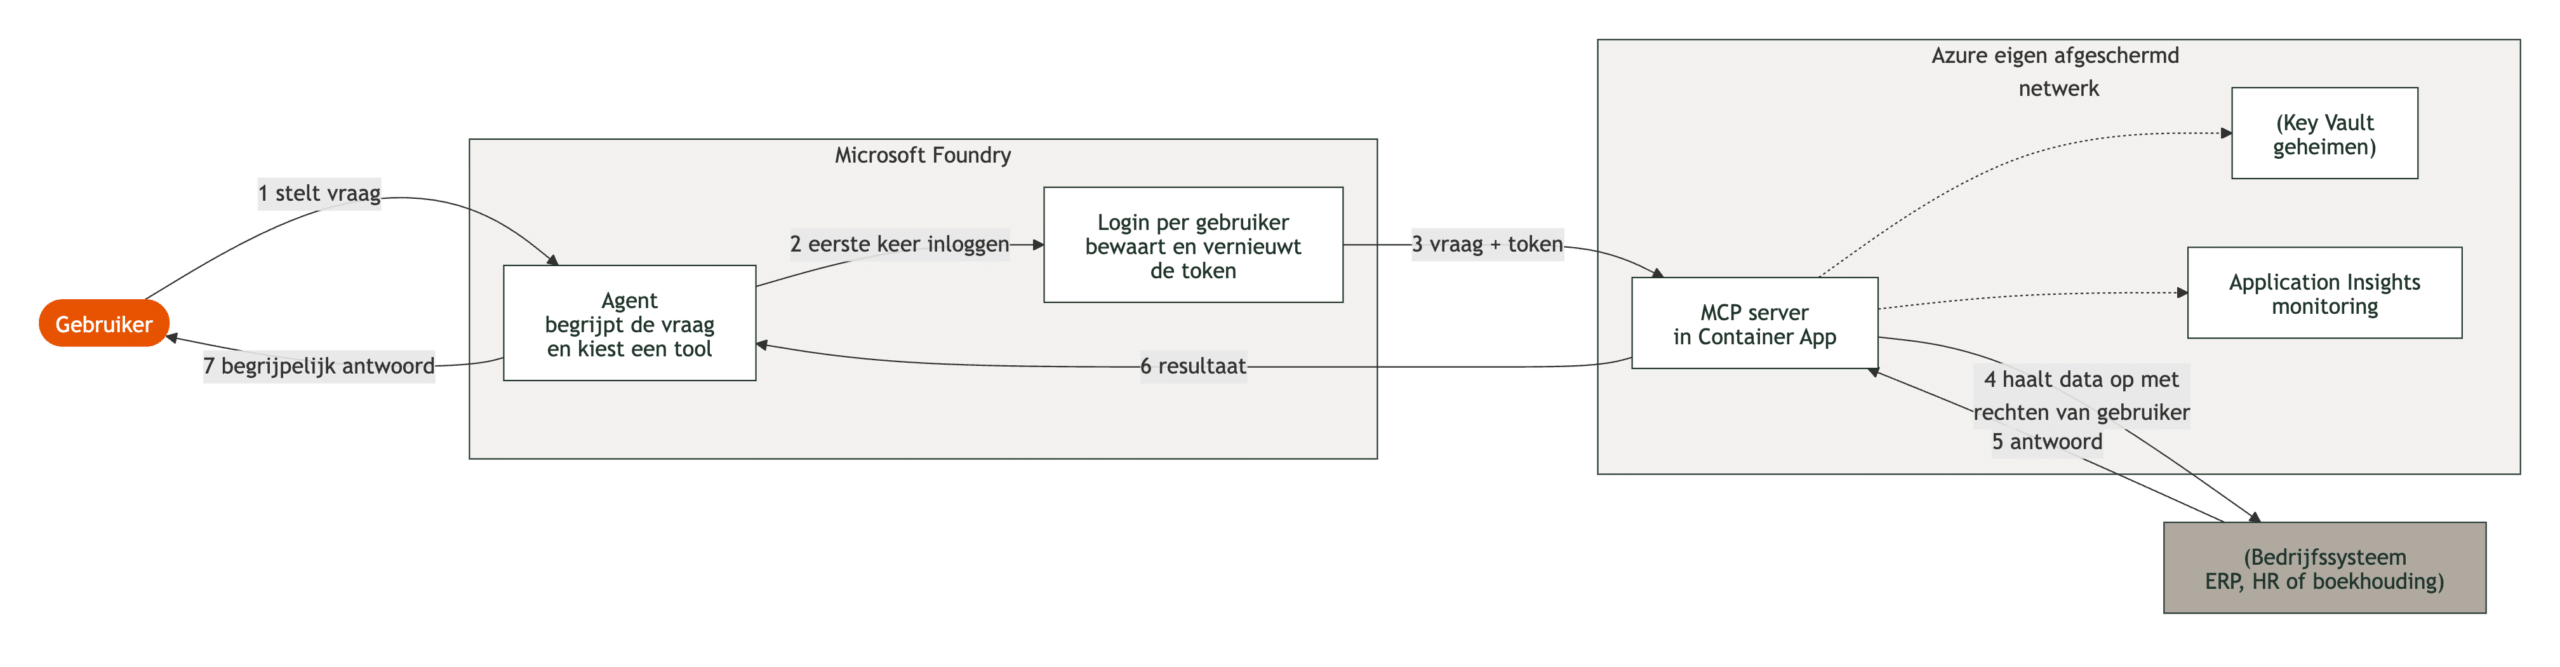
In gebruik werkt het zo: een gebruiker stelt een vraag, de agent kiest een actie en Foundry roept je server aan. Die praat met het achterliggende systeem, zoals je ERP, HR systeem of boekhoudpakket, en het antwoord gaat via de agent terug naar de gebruiker. Zo koppel je systemen aan je agent, een belangrijke bouwsteen voor automatisering in je organisatie.
In drie stappen je server aan je agent koppelen
Zet je MCP server online
Foundry accepteert alleen servers die via een adres bereikbaar zijn, dus localhost werkt niet. Waar je hem neerzet, lees je hieronder.
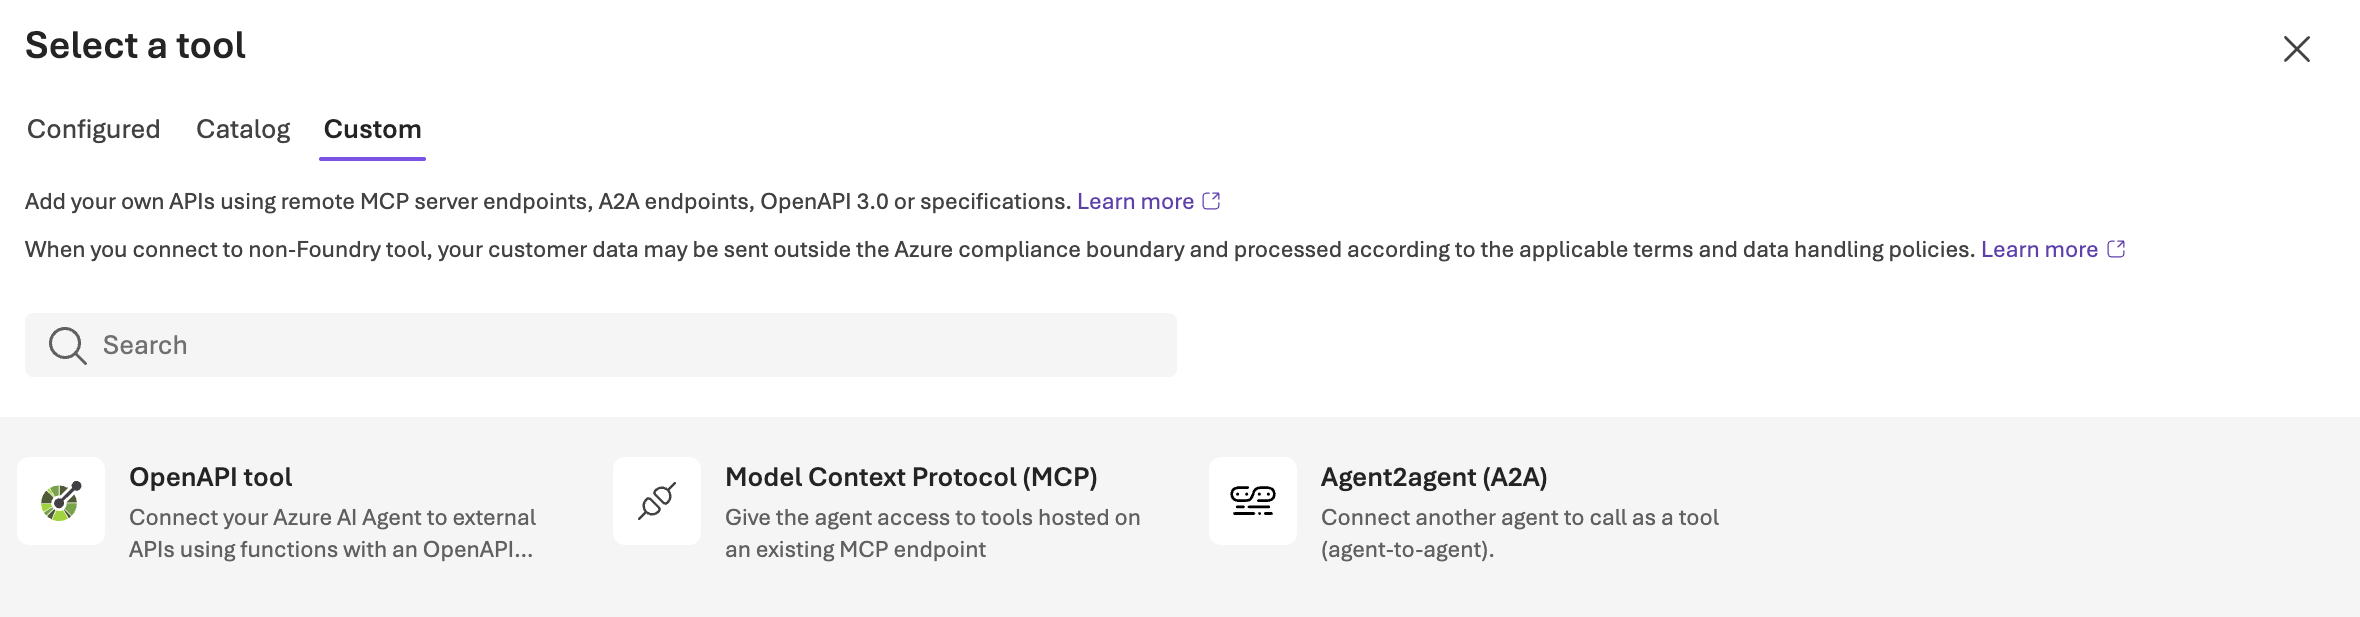
Voeg hem toe als tool
Open je agent, voeg een MCP tool toe en geef het adres en een label van je server op. Kies de inlogmethode. De inloggegevens bewaart Foundry in een projectverbinding, dus niet in je code. Daarna haalt Foundry zelf de lijst met tools op.
Test en zet goedkeuring aan
Laat acties die iets wijzigen eerst door de gebruiker bevestigen. Foundry ondersteunt goedkeuring van tool calls.
Waar laat je je server draaien?
In Azure zijn twee opties logisch. Welke past, hangt vooral af van wat je al hebt.
De taxi: je betaalt per rit
Kleine stukjes code die alleen draaien als ze worden aangeroepen. Geen server om te beheren en je betaalt per gebruik. Ideaal als je vanaf nul begint met een paar korte acties. Microsoft ondersteunt MCP servers op Functions rechtstreeks.
De eigen bus: jouw container, jouw regels
Je verpakt je bestaande MCP server in een container en zet hem neer zonder iets te herschrijven. Geschikt voor langere acties en grote datasets, schaalt terug naar nul en past in een eigen netwerk.
In de praktijk hebben teams vaak al een werkende server voordat de infrastructuur aan bod komt. Dan is Container Apps bijna altijd de logische keuze.
Wie mag wat? Kies je inlogmethode
Dit is het onderdeel waar de meeste fouten ontstaan. Er spelen twee vragen: mag de agent je server aanroepen, en met welke rechten haalt je server data op? Daarvoor kies je tussen een gedeelde en een persoonlijke identiteit.
Stel dat je een HR systeem koppelt met één beheerderssleutel. Een medewerker vraagt: “Wat verdient mijn collega?” De agent heeft via die sleutel toegang tot alles en antwoordt gewoon. Dat is geen fout van het taalmodel, maar een ontwerpfout. Is de data gevoelig en verschillen de rechten per persoon, kies dan een persoonlijke identiteit.
De drie inlogmethoden in Foundry
Sleutel
Een vaste API-sleutel of token. Handig om snel te testen, of voor systemen zonder Microsoft login. Iedereen werkt dan met dezelfde identiteit.
Microsoft Entra
De agent logt in met zijn eigen identiteit via Entra, de inlogdienst van Microsoft. Geen geheimen om te beheren, maar ook gedeeld voor alle gebruikers. Gebruik de agentidentiteit voor productie en de gedeelde projectidentiteit alleen tijdens ontwikkeling.
OAuth identity passthrough
Elke gebruiker logt zelf in en de agent werkt met zijn rechten. OAuth is de standaard om in te loggen bij een app zonder je wachtwoord af te geven. Het werkt ook met systemen buiten Microsoft.
Bij passthrough krijgt de gebruiker de eerste keer een inloglink van het achterliggende systeem. Je server leest de token uit de header van het verzoek en stuurt hem door. Het systeem bepaalt zelf wat die gebruiker mag zien, dus je bouwt geen eigen rechtenlogica.
Bouw het tokenbeheer ook niet zelf. Tokens strikt per gebruiker gescheiden houden en vernieuwen is lastiger dan het lijkt. Eén fout in je cache en gebruiker A werkt met de rechten van gebruiker B. Laat dat aan Foundry over.
Stuur tokens nooit mee als parameter van een tool. Het taalmodel ziet ze dan, en dat is een ingang voor prompt injection.
Drie valkuilen uit de praktijk
Hier lopen wij regelmatig tegenaan bij teams die voor het eerst koppelen.
De agent ziet nul tools
Foundry vraagt de toollijst op voordat er een gebruiker is ingelogd. Eist je server overal een login, dan weigert hij. Sta het opvragen van de lijst toe zonder login en vraag inloggen pas bij uitvoeren.
Tokens van een paar minuten
Sommige pakketten geven toegangstokens met een korte looptijd. Wordt de agent een tijd niet gebruikt, dan moet de gebruiker opnieuw inloggen. Leg dat vooraf uit.
Meerdere administraties
Zakelijke systemen werken vaak met meerdere administraties per account. Geef je server een tool die eerst ophaalt waar de gebruiker bij mag, en laat hem kiezen.
Netwerk en beheer: dicht waar het kan
Voor een MCP server Foundry omgeving heb je meer nodig dan alleen de server. Denk aan een Container Registry voor je containers, een Key Vault voor geheimen en Application Insights voor logging. Een Managed Identity werkt als pas: je app komt zonder wachtwoord bij de kluis.
Zet je server als interne Container App in een eigen virtueel netwerk, zodat hij niet bereikbaar is vanaf het internet. Foundry ondersteunt agents in je eigen netwerk, met aparte subnetten voor de agent, je MCP server en de private endpoints. Beperk uitgaand verkeer met een firewall tot de adressen van het achterliggende systeem.
Leg alles vast in code met Bicep of Terraform in plaats van te klikken in de portal. Dan rol je met één commando een omgeving uit, bouw je test en productie gelijk op en zie je elke wijziging terug in je versiebeheer. Gaat een nieuwe versie mis, dan zet je dankzij de revisies van Container Apps de vorige in een paar klikken terug.
Loop je vast bij het koppelen van je server?
Sparren kost niets. We kijken graag mee naar je MCP server en de keuzes eromheen.
Houd kosten en risico’s klein
Laat je Container App terugschalen naar nul als niemand werkt en stel een maximum in, zodat de rekening niet verrast. Houd je tools gericht: filter in je server in plaats van hele datasets op te halen. Met een Foundry toolbox hergebruik je tools over meerdere agents en beheer je verbindingen op één plek.
Behandel tooluitvoer als onbetrouwbare invoer, want data uit een extern systeem kan teksten bevatten die het taalmodel proberen te sturen. Geef je app registratie en Managed Identity alleen de rechten die echt nodig zijn en log nooit tokens of persoonsgegevens.
Meer over hoe wij agents in Microsoft omgevingen neerzetten lees je op onze pagina over Microsoft Foundry.
Van werkende MCP server naar productieklare agent
Bij Ellow helpen we organisaties met precies deze vertaalslag binnen Microsoft. Kom gerust langs in Zwolle voor een kop koffie met uitzicht op de Peperbus. Past het nu nog niet, dan is dat ook prima.